17 059 vulnérabilités informatiques en un mois : comment apprendre aux élèves à regarder au-delà des chiffres ?
Cybersécurité, intelligence artificielle et esprit critique : une actualité spectaculaire peut devenir une occasion d'apprendre à comprendre, questionner et expérimenter.
En octobre 2026, 17 059 vulnérabilités informatiques ont été publiées, soit une augmentation de près de 300 % par rapport au même mois de l'année précédente.
À première vue, cette progression pourrait laisser penser que les cyberattaques ont explosé. Mais est-ce réellement ce que ces chiffres démontrent ?
À travers une analyse publiée par e-net. lab, Nicolas Pourbaix et Jean-Philippe Guisse ont cherché à répondre à cette question en confrontant les statistiques de 2024 à 2026 et en examinant plusieurs incidents majeurs.
Au-delà de la cybersécurité, leur démarche invite à réfléchir à une compétence essentielle à l'ère de l'intelligence artificielle : notre capacité à distinguer une information exacte de l'interprétation que nous en faisons.
Pour les enseignants, cette actualité constitue une occasion concrète d'aborder trois dimensions complémentaires : comprendre, questionner et expérimenter.
1. COMPRENDRE - Ce que les chiffres nous disent réellement
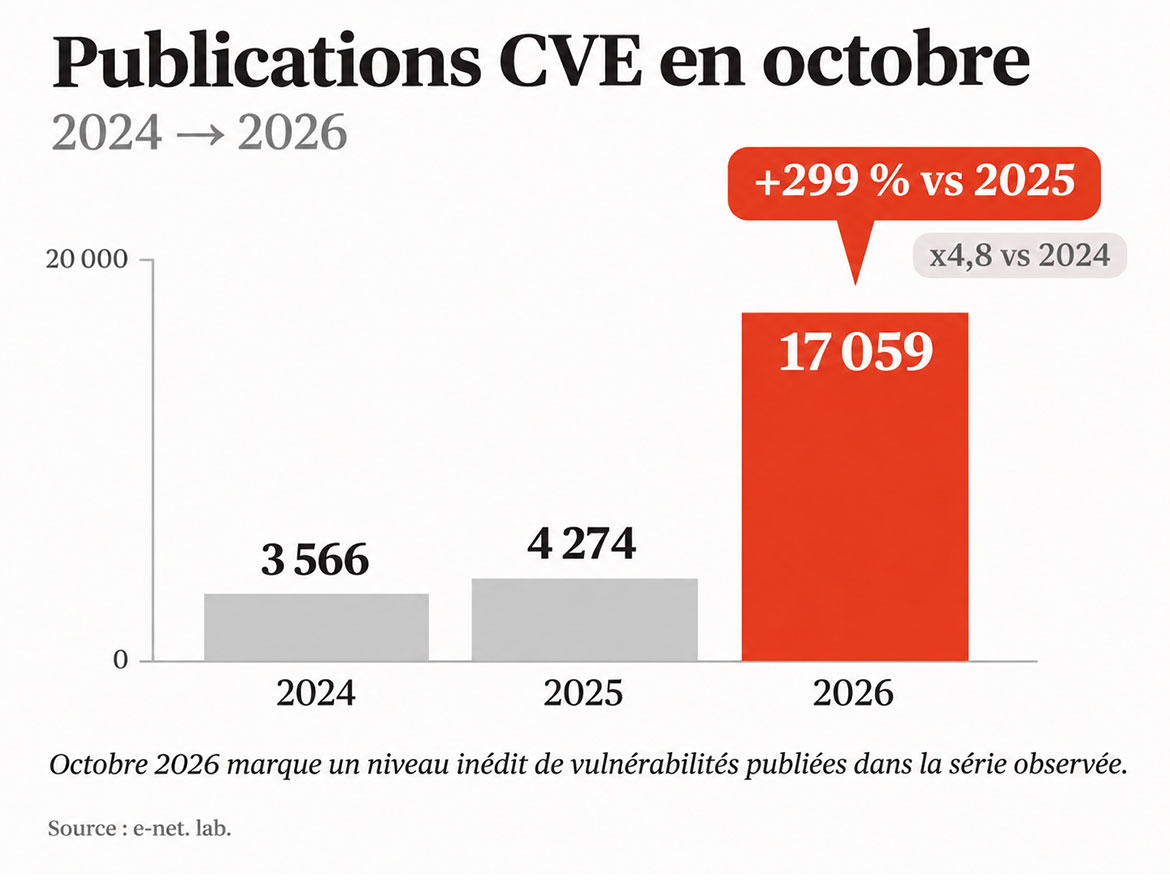
17 059 vulnérabilités publiées en octobre 2026, contre 4 274 en octobre 2025. La hausse atteint environ 299 %. Ces chiffres, issus des séries statistiques de BlackTree analysées par e-net. lab, traduisent une accélération exceptionnelle des publications de vulnérabilités informatiques.
Mais une distinction est essentielle. Une vulnérabilité CVE correspond à une faiblesse technique identifiée et documentée dans un logiciel ou un système informatique.
Une vulnérabilité publiée ne signifie pas nécessairement qu'une cyberattaque a eu lieu.
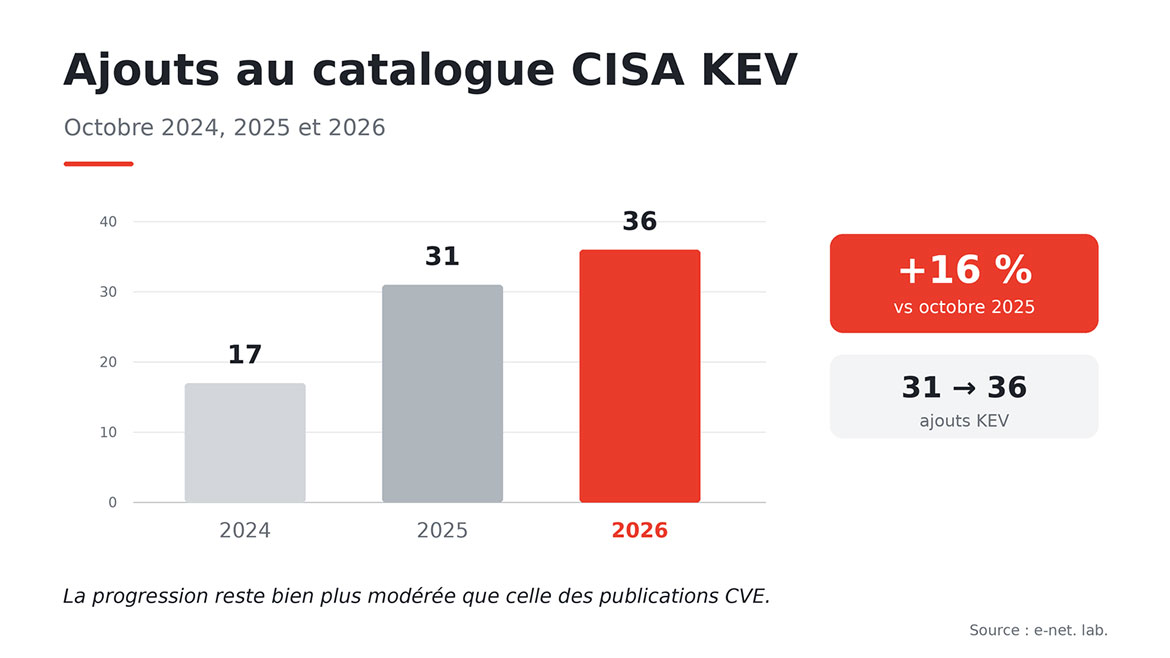
Pour mieux comprendre cette différence, les auteurs ont également étudié le catalogue CISA KEV, qui recense des vulnérabilités dont l'exploitation dans des conditions réelles est documentée. En octobre 2026, ce catalogue a enregistré 36 nouveaux ajouts, contre 31 en octobre 2025, soit une progression d'environ 16 %.
Ces indicateurs ne mesurent pas la même chose et ne peuvent pas être directement assimilés au nombre de cyberattaques. Le catalogue KEV n'est pas non plus un inventaire exhaustif de toutes les exploitations. Leur confrontation rappelle néanmoins qu'il faut distinguer trois réalités : une faille identifiée, son exploitation documentée et les conséquences d'une attaque réussie.
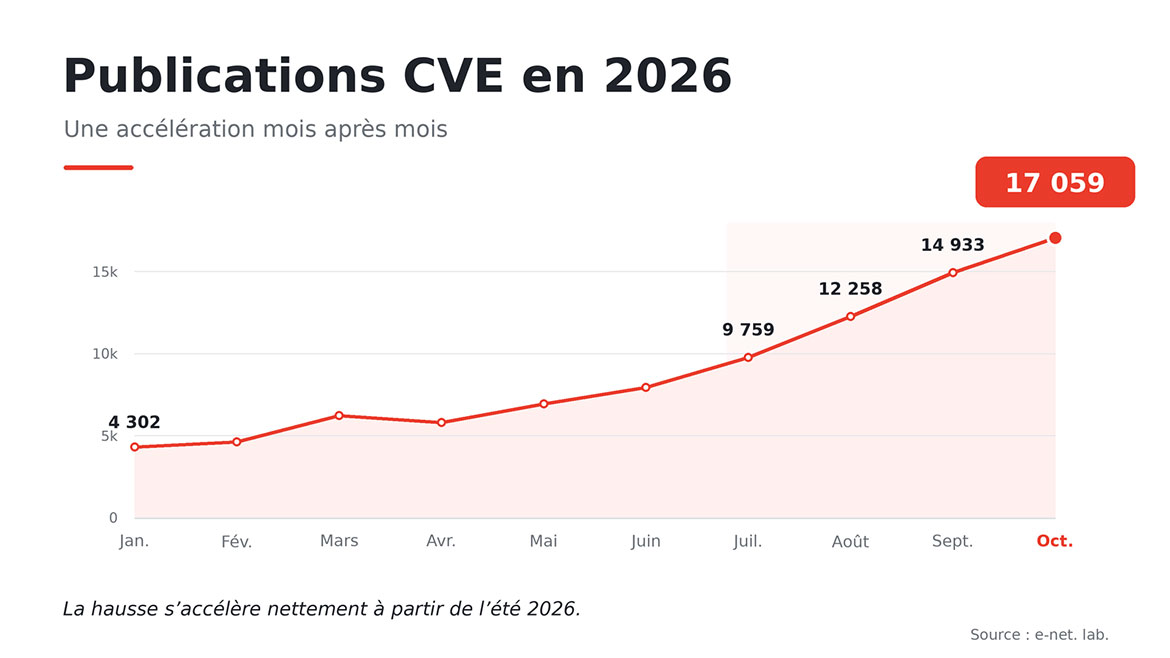
Plusieurs hypothèses peuvent contribuer à expliquer l'augmentation des publications : des logiciels plus complexes, des méthodes de recherche plus performantes, une détection davantage automatisée et une évolution des mécanismes de déclaration. L'intelligence artificielle pourrait également intervenir dans certaines étapes de découverte, mais sa contribution exacte à la progression observée n'est pas établie.
L'enseignement principal est simple : un chiffre spectaculaire peut être exact sans suffire à démontrer la conclusion que nous serions tentés d'en tirer.
2. QUESTIONNER - Développer son esprit critique face à l'information
Pourquoi cette distinction concerne-t-elle également l'école ? Parce que les élèves évoluent dans un environnement où les informations circulent rapidement, accompagnées de statistiques, d'images, de vidéos et de messages parfois conçus pour provoquer une réaction immédiate.
Un titre peut être exact tout en donnant une impression trompeuse. Une image peut être authentique, mais sortie de son contexte. Une affirmation peut sembler crédible sans être suffisamment démontrée. Et les outils d'intelligence artificielle peuvent aujourd'hui produire des contenus très convaincants, sans en garantir l'exactitude.
L'enjeu éducatif n'est donc pas seulement d'apprendre à trouver une information, mais aussi d'apprendre à l'interroger.
L'exemple des vulnérabilités informatiques permet de travailler trois réflexes fondamentaux.
Que mesure-t-on réellement ?
Le chiffre de 17 059 concerne des vulnérabilités publiées, pas des cyberattaques réussies.
Que peut-on raisonnablement en conclure ?
Les publications ont fortement augmenté. Mais cette évolution ne démontre pas une augmentation équivalente des attaques ou de leurs conséquences.
Quelles informations supplémentaires seraient nécessaires ?
Pour évaluer la gravité réelle de la situation, il faudrait notamment examiner les exploitations, les systèmes compromis, les victimes et les dommages constatés.
Ces questions sont transposables à bien d'autres domaines : environnement, économie, santé, intelligence artificielle ou actualité internationale. Elles encouragent les élèves à dépasser les impressions et à construire progressivement un jugement argumenté.
3. EXPÉRIMENTER - Une activité simple à proposer en classe
Comment transformer cette réflexion en expérience pédagogique ? Voici une activité courte, adaptable à l'âge et au niveau des élèves, notamment dans l'enseignement secondaire.
L'expérience : « Un chiffre, trois interprétations »
Durée indicative : 15 à 20 minutes.
Présentez aux élèves l'information suivante :
« En octobre 2026, les publications de vulnérabilités informatiques ont augmenté de 299 % par rapport à octobre 2025. »
Proposez ensuite trois affirmations :
Affirmation A : « Le nombre de vulnérabilités informatiques publiées a fortement augmenté. »
Affirmation B : « Les cyberattaques réussies ont augmenté de 299 %. »
Affirmation C : « Nous découvrons peut-être davantage de failles grâce à l'amélioration des outils de détection. »
Demandez aux élèves de classer ces affirmations selon trois catégories : fait documenté, conclusion non démontrée ou hypothèse plausible.
Invitez-les ensuite à expliquer leur raisonnement. La première affirmation correspond aux données présentées. La deuxième ne peut pas être déduite des chiffres disponibles. La troisième constitue une hypothèse possible, mais les données ne permettent pas d'en mesurer précisément la contribution.
L'objectif n'est pas uniquement de trouver la bonne réponse. C'est surtout d'apprendre à justifier pourquoi une affirmation peut être considérée comme établie, incertaine ou insuffisamment démontrée.
Pour prolonger l'activité, les élèves peuvent reformuler un titre spectaculaire afin de le rendre plus précis, sans lui faire perdre son intérêt. Cette démarche permet de mobiliser la compréhension de texte, l'interprétation des données, l'argumentation et l'éducation aux médias autour d'un même exemple.
Un autre enseignement : notre sécurité devient collective
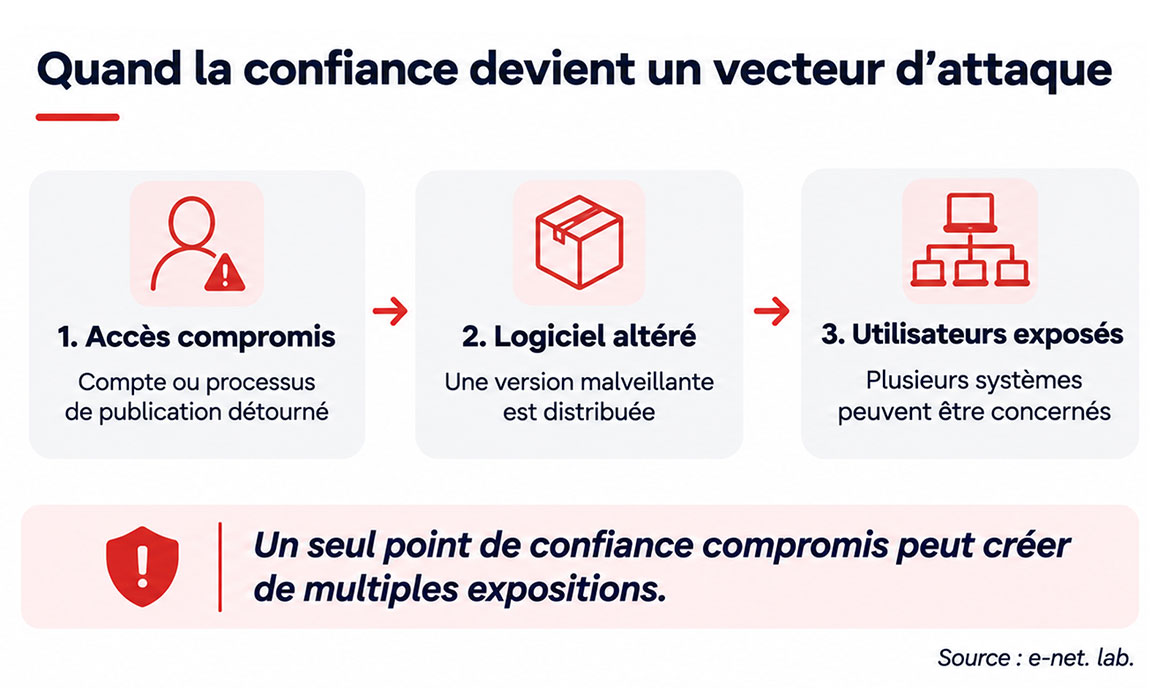
L'analyse d'e-net. lab ne se limite pas aux statistiques. Elle montre également comment nos systèmes numériques deviennent de plus en plus interdépendants.
Les écoles, comme les entreprises et les administrations, utilisent des plateformes de communication, des services cloud, des logiciels et des outils d'intelligence artificielle qui dépendent eux-mêmes d'autres technologies. Cette interconnexion facilite considérablement l'enseignement, la collaboration et l'accès aux connaissances.
Mais elle introduit aussi de nouvelles responsabilités. Un incident chez un fournisseur peut avoir des conséquences pour ses utilisateurs, même lorsque ceux-ci n'ont commis aucune erreur directe.
La cybersécurité ne concerne donc pas uniquement les informaticiens. Elle implique également la compréhension des risques, la vigilance humaine et la capacité à prendre des décisions éclairées.
Comprendre avant de s'inquiéter, questionner avant de partager
Octobre 2026 a été un mois exceptionnel dans les statistiques de publication des vulnérabilités informatiques. Mais les données étudiées ne démontrent pas qu'il s'agissait du mois le plus destructeur de l'histoire de la cybersécurité. Cette nuance constitue précisément la richesse pédagogique de l'exemple.
Dans un monde où les technologies évoluent rapidement, développer l'esprit critique ne consiste pas à douter de tout. Il consiste à apprendre à distinguer ce que nous savons, ce que nous supposons et ce qu'il nous reste à vérifier.
C'est une compétence qui se construit progressivement, grâce aux connaissances, au dialogue et à l'expérimentation. Et c'est aussi l'une des capacités humaines les plus précieuses à préserver à l'ère de l'intelligence artificielle.
Gouvernance et transparence
Pour approfondir le sujet, l'étude originale présente les données comparatives de 2024 à 2026, plusieurs incidents majeurs, cinq illustrations pédagogiques ainsi que les sources et les limites méthodologiques.
Octobre 2026 a-t-il été le pire mois de l'histoire de la cybersécurité ? - Lire l'analyse complète
Article proposé par e-net. lab, avec les contributions de Nicolas Pourbaix et Jean-Philippe Guisse (En savoir plus sur les auteurs de cette contribution). Données de l'étude consolidées le 3 novembre 2026.
Ce contenu de fond a été réalisé grâce au soutien financier des partenaires de la saison éducative, culturelle et sociétale de l'appel à l'innovation, afin de rendre les connaissances accessibles au plus grand nombre, développer l'esprit critique et le discernement humain, et favoriser une compréhension éclairée des transformations technologiques et sociétales (En savoir plus sur les partenaires de l'appel à l'innovation).